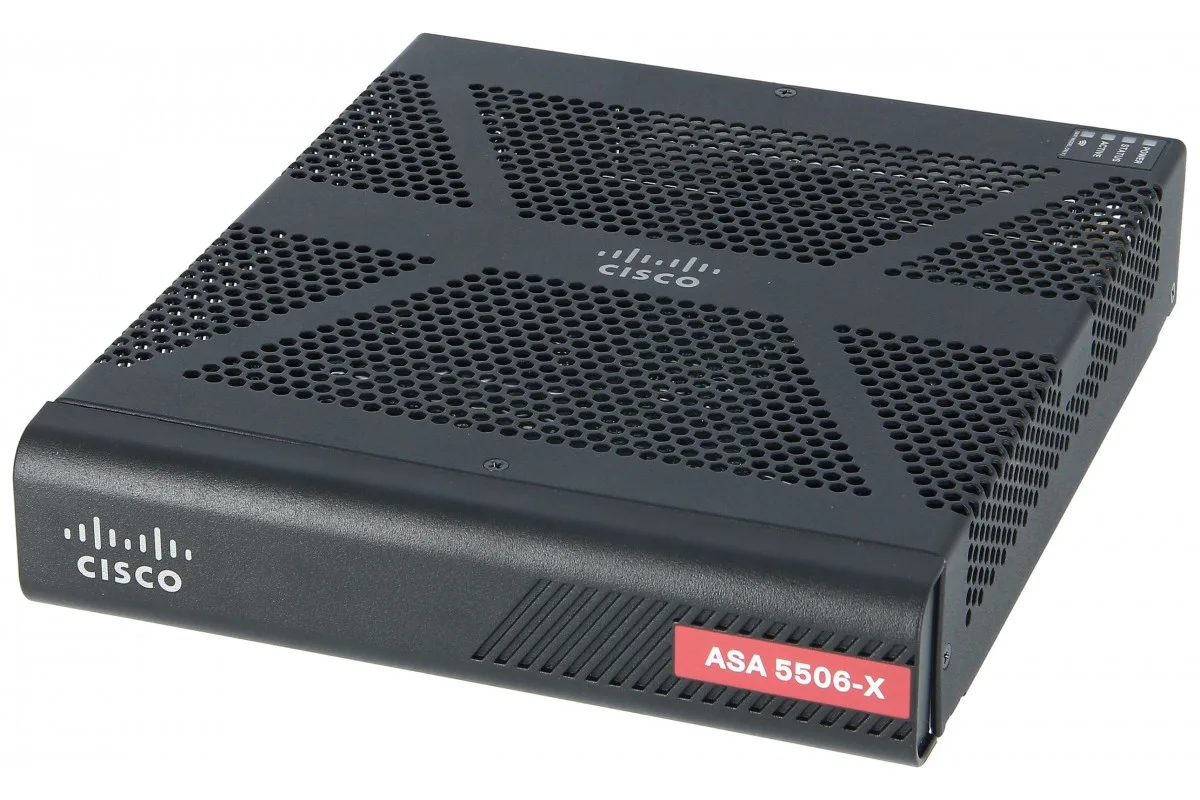
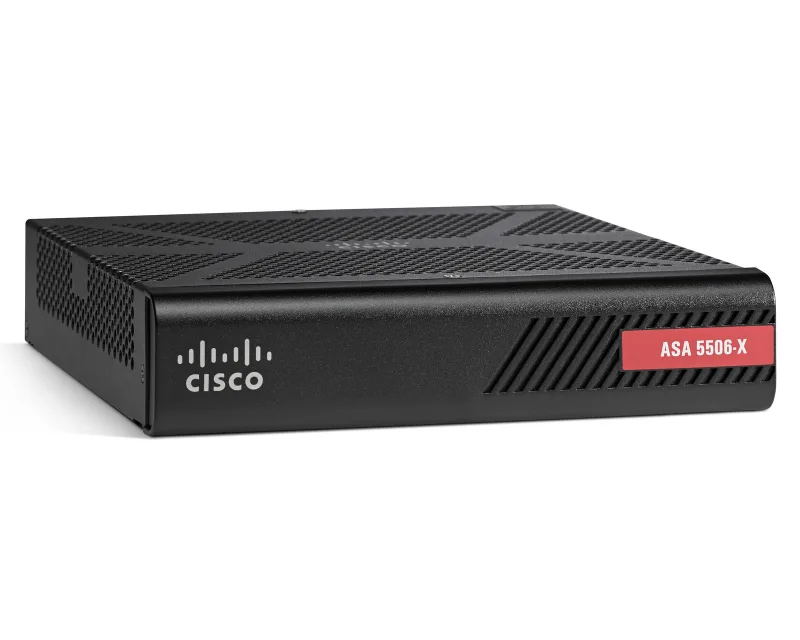
Cisco ASA 5506-X with FirePOWER Services (Model: ASA5506-K9) — kiçik və orta bizneslər, həmçinin filial filialları (branch office) üçün nəzərdə tutulmuş Next-Generation Firewall (NGFW) avadanlığıdır.
Cisco-nun ənənəvi ASA (Adaptive Security Appliance) şəbəkə təhlükəsizlik texnologiyası ilə FirePOWER-in inkişaf etmiş təhlükə müdafiə sistemini bir araya gətirir.
Modulin Adındakı Əsas Göstəricilərin Açılışı
- ASA 5506-X: Qurğunun modeli (ASA 5500-X seriyasının desktop formatlı giriş modeli).
- FirePOWER Services: Daxili AVC (Application Visibility and Control), NGIPS (Next-Gen IPS) və AMP (Advanced Malware Protection) funksiyalarını dəstəkləyən təhlükəsizlik modulu.
- 8GE: 8 ədəd 1-Gigabit Ethernet (RJ-45) interfeys portu.
- AC: Alternativ cərəyan (90-240V AC) xarici qida bloku vasitəsilə işləyir.
- DES: Data Encryption Standard (baza şifrələmə dəstəyi — 3DES/AES imkanları üçün lisenziya yeniləməsi tətbiq olunur).
Əsas Texniki Göstəricilər
ParametrGöstəriciStateful Firewall Throughput750 Mbps
Multiprotocol Firewall Throughput300 Mbps
FirePOWER (NGIPS / AVC) Throughput125 Mbps – 250 Mbps
IPsec VPN Throughput (3DES/AES)100 Mbps
Eyni vaxtda qoşulma (Concurrent Sessions)20,000 / 50,000
Portlar8 x 1 GbE Data portu, 1 x 1 GbE Management portu
Konsol portları1 x RJ-45 və 1 x Mini-USB B
Yaddaş / Flash4 GB RAM / 8 GB Flash / 50 GB mSATA SSD (FirePOWER üçün)
Səssizlik (Fanless)Passiv soyutma (pərvanəsiz), tamamilə səssiz
Önəmli Funksiyalar və İmkalar
- Çoxtəbəqəli Təhlükəsizlik: Tətbiqlərə nəzarət (AVC), URL filterləmə, daxili kontentin analizi və paketlərin dərindən yoxlanılması (Deep Packet Inspection).
- VPN Dəstəyi: Şirkət işçilərinin kənardan təhlükəsiz qoşulması üçün Cisco AnyConnect və IPsec Site-to-Site VPN imkanları.
- İdarəetmə: Qrafik interfeys vasitəsilə ASDM (Adaptive Security Device Manager) və ya mərkəzləşdirilmiş Cisco FMC (Firepower Management Center) üzərindən idarə olunur.
- VLAN və HA: Security Plus lisenziyası ilə 30-a qədər VLAN dəstəyi və Active/Standby rejimində ehtiyatlama (High Availability) dəstəklənir.