Описание товара
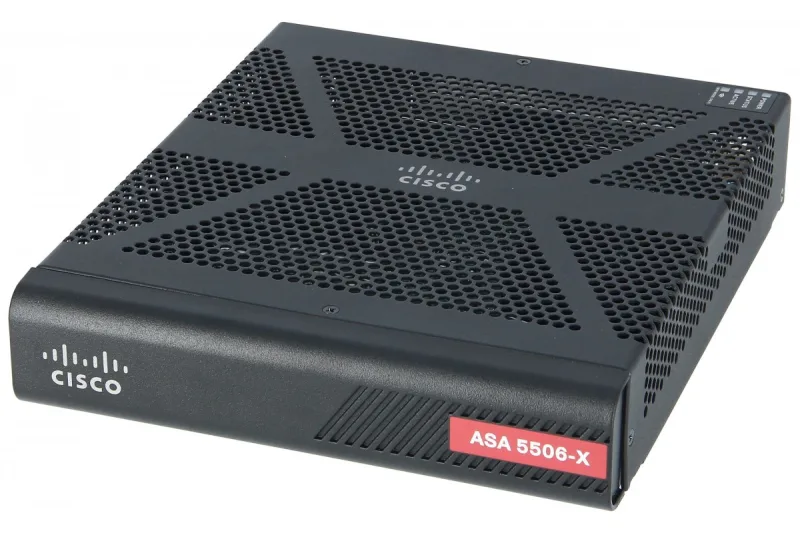
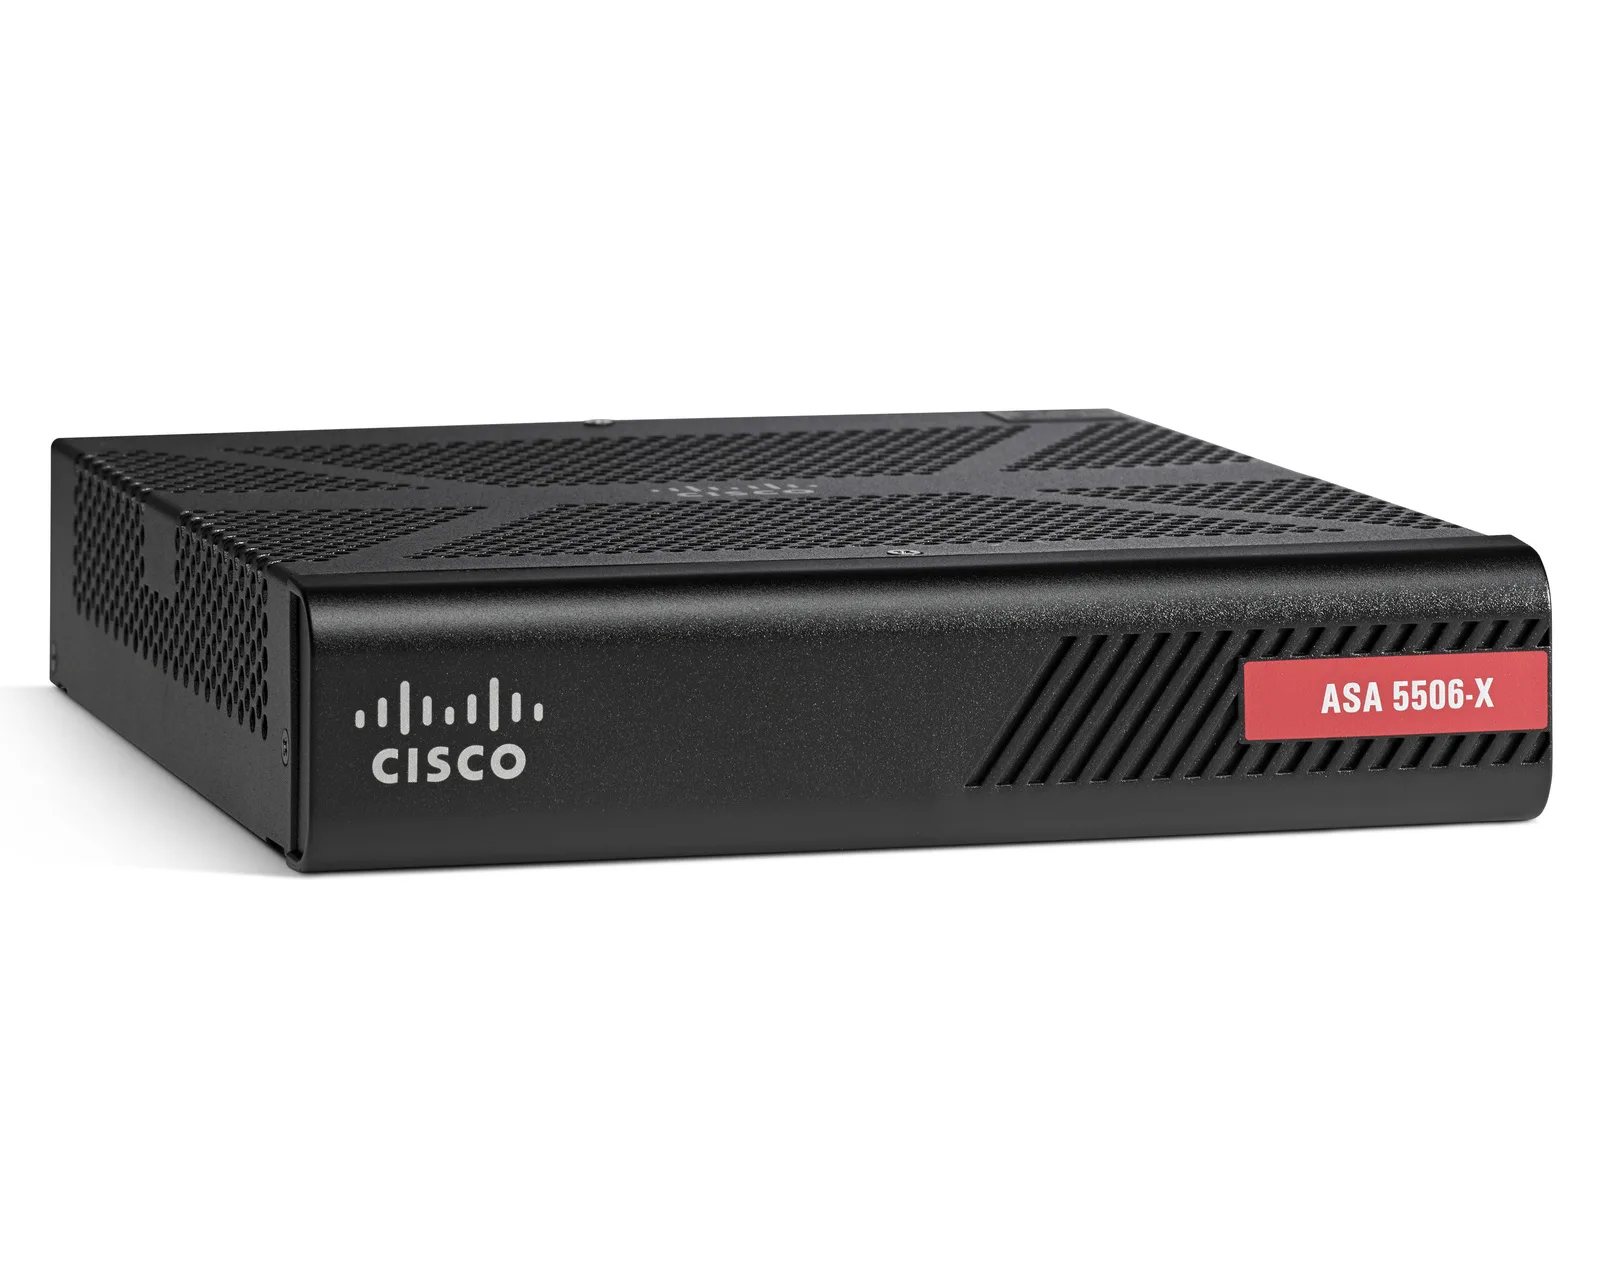
Cisco ASA 5506-X с сервисами FirePOWER — это межсетевой экран нового поколения (NGFW), предназначенный для обеспечения сетевой безопасности в компаниях малого и среднего бизнеса (SMB), а также в филиалах организаций.
Параметры, указанные в названии устройства, отражают его ключевые технические характеристики:
Расшифровка названия модели и основные возможности
ASA 5506-X: Компактное устройство (настольного форм-фактора), входящее в семейство решений Cisco Adaptive Security Appliance (ASA).
Сервисы FirePOWER: Помимо стандартных функций межсетевого экрана, устройство включает модули безопасности, такие как NGIPS (система предотвращения вторжений нового поколения), AVC (контроль и видимость приложений), AMP (расширенная защита от вредоносных программ) и фильтрация URL-адресов.
8GE: Устройство оснащено 8 портами Gigabit Ethernet (10/100/1000 Мбит/с) для передачи данных, а также дополнительным портом управления.
AC: Питание осуществляется от внешнего адаптера переменного тока (90–240 В).
3DES/AES: В комплект входит лицензия на использование надежных алгоритмов шифрования (поддержка стандартов 3DES и AES) для VPN-соединений. Технические характеристики
Параметр
Значение
Пропускная способность при проверке состояний соединений (Stateful Inspection)
750 Мбит/с
Пропускная способность при использовании AVC / FirePOWER
250 Мбит/с
Пропускная способность при использовании AVC + NGIPS
125 Мбит/с
Пропускная способность IPsec VPN
100 Мбит/с
Количество одновременных сессий
20 000 (50 000 с лицензией Security Plus)
Количество новых соединений в секунду
5 000
Поддержка VLAN
5 (30 с лицензией Security Plus)
Внутренняя память / ОЗУ / SSD
8 ГБ Flash / 4 ГБ ОЗУ / 50 ГБ mSATA SSD
Охлаждение
Бесшумное (без вентиляторов)
Основные преимущества и сценарии использования
Комплексная безопасность: Помимо традиционных правил межсетевого экрана, устройство обеспечивает контроль приложений и мониторинг действий пользователей.
Безопасные VPN-соединения: Позволяет создавать защищенные туннели для объединения филиалов с центральным офисом (Site-to-Site IPsec), а также для обеспечения доступа удаленных сотрудников (Cisco AnyConnect SSL VPN). Централизованное управление: возможно через локальный интерфейс ASDM, систему Cisco Defense Orchestrator (CDO) или центр управления Firepower Management Center (FMC).
Важное примечание: для моделей Cisco ASA 5506-X наступила дата прекращения продаж (End-of-Sale), а официальный период поддержки Cisco (End-of-Support/EOL) для этой серии уже завершился. В современных проектах вместо них рекомендуется использовать модель Cisco Secure Firewall 1010 (Firepower 1010).
Вопросы и ответы
Вход чтобы задать вопрос об этом товаре.
Вопросов пока нет
Отзывы · ★
Отзывов пока нет